LegalProof

Registre des traitements · RGPD

Votre registre des traitements, enfin tenu à jour.

L'article 30 du RGPD impose de recenser vos traitements de données personnelles. LegalProof vous guide champ par champ - finalités, bases légales, destinataires, durées de conservation - puis génère le registre PDF présentable à la CNIL. Et quand un traitement demande une analyse d'impact, l'article 35, elle se mène ici, sans changer d'outil.

Le modèle CNIL, rempli pas à pas.

  • Fiche par activité de traitement, structurée selon le modèle CNIL.
  • Bases légales, durées et mesures de sécurité expliquées.
  • Responsable, DPO et sous-traitants renseignés une seule fois.
  • Le test qui dit si une analyse d'impact est due, et la réponse archivée.
  • Export PDF conforme, prêt à présenter en cas de contrôle.
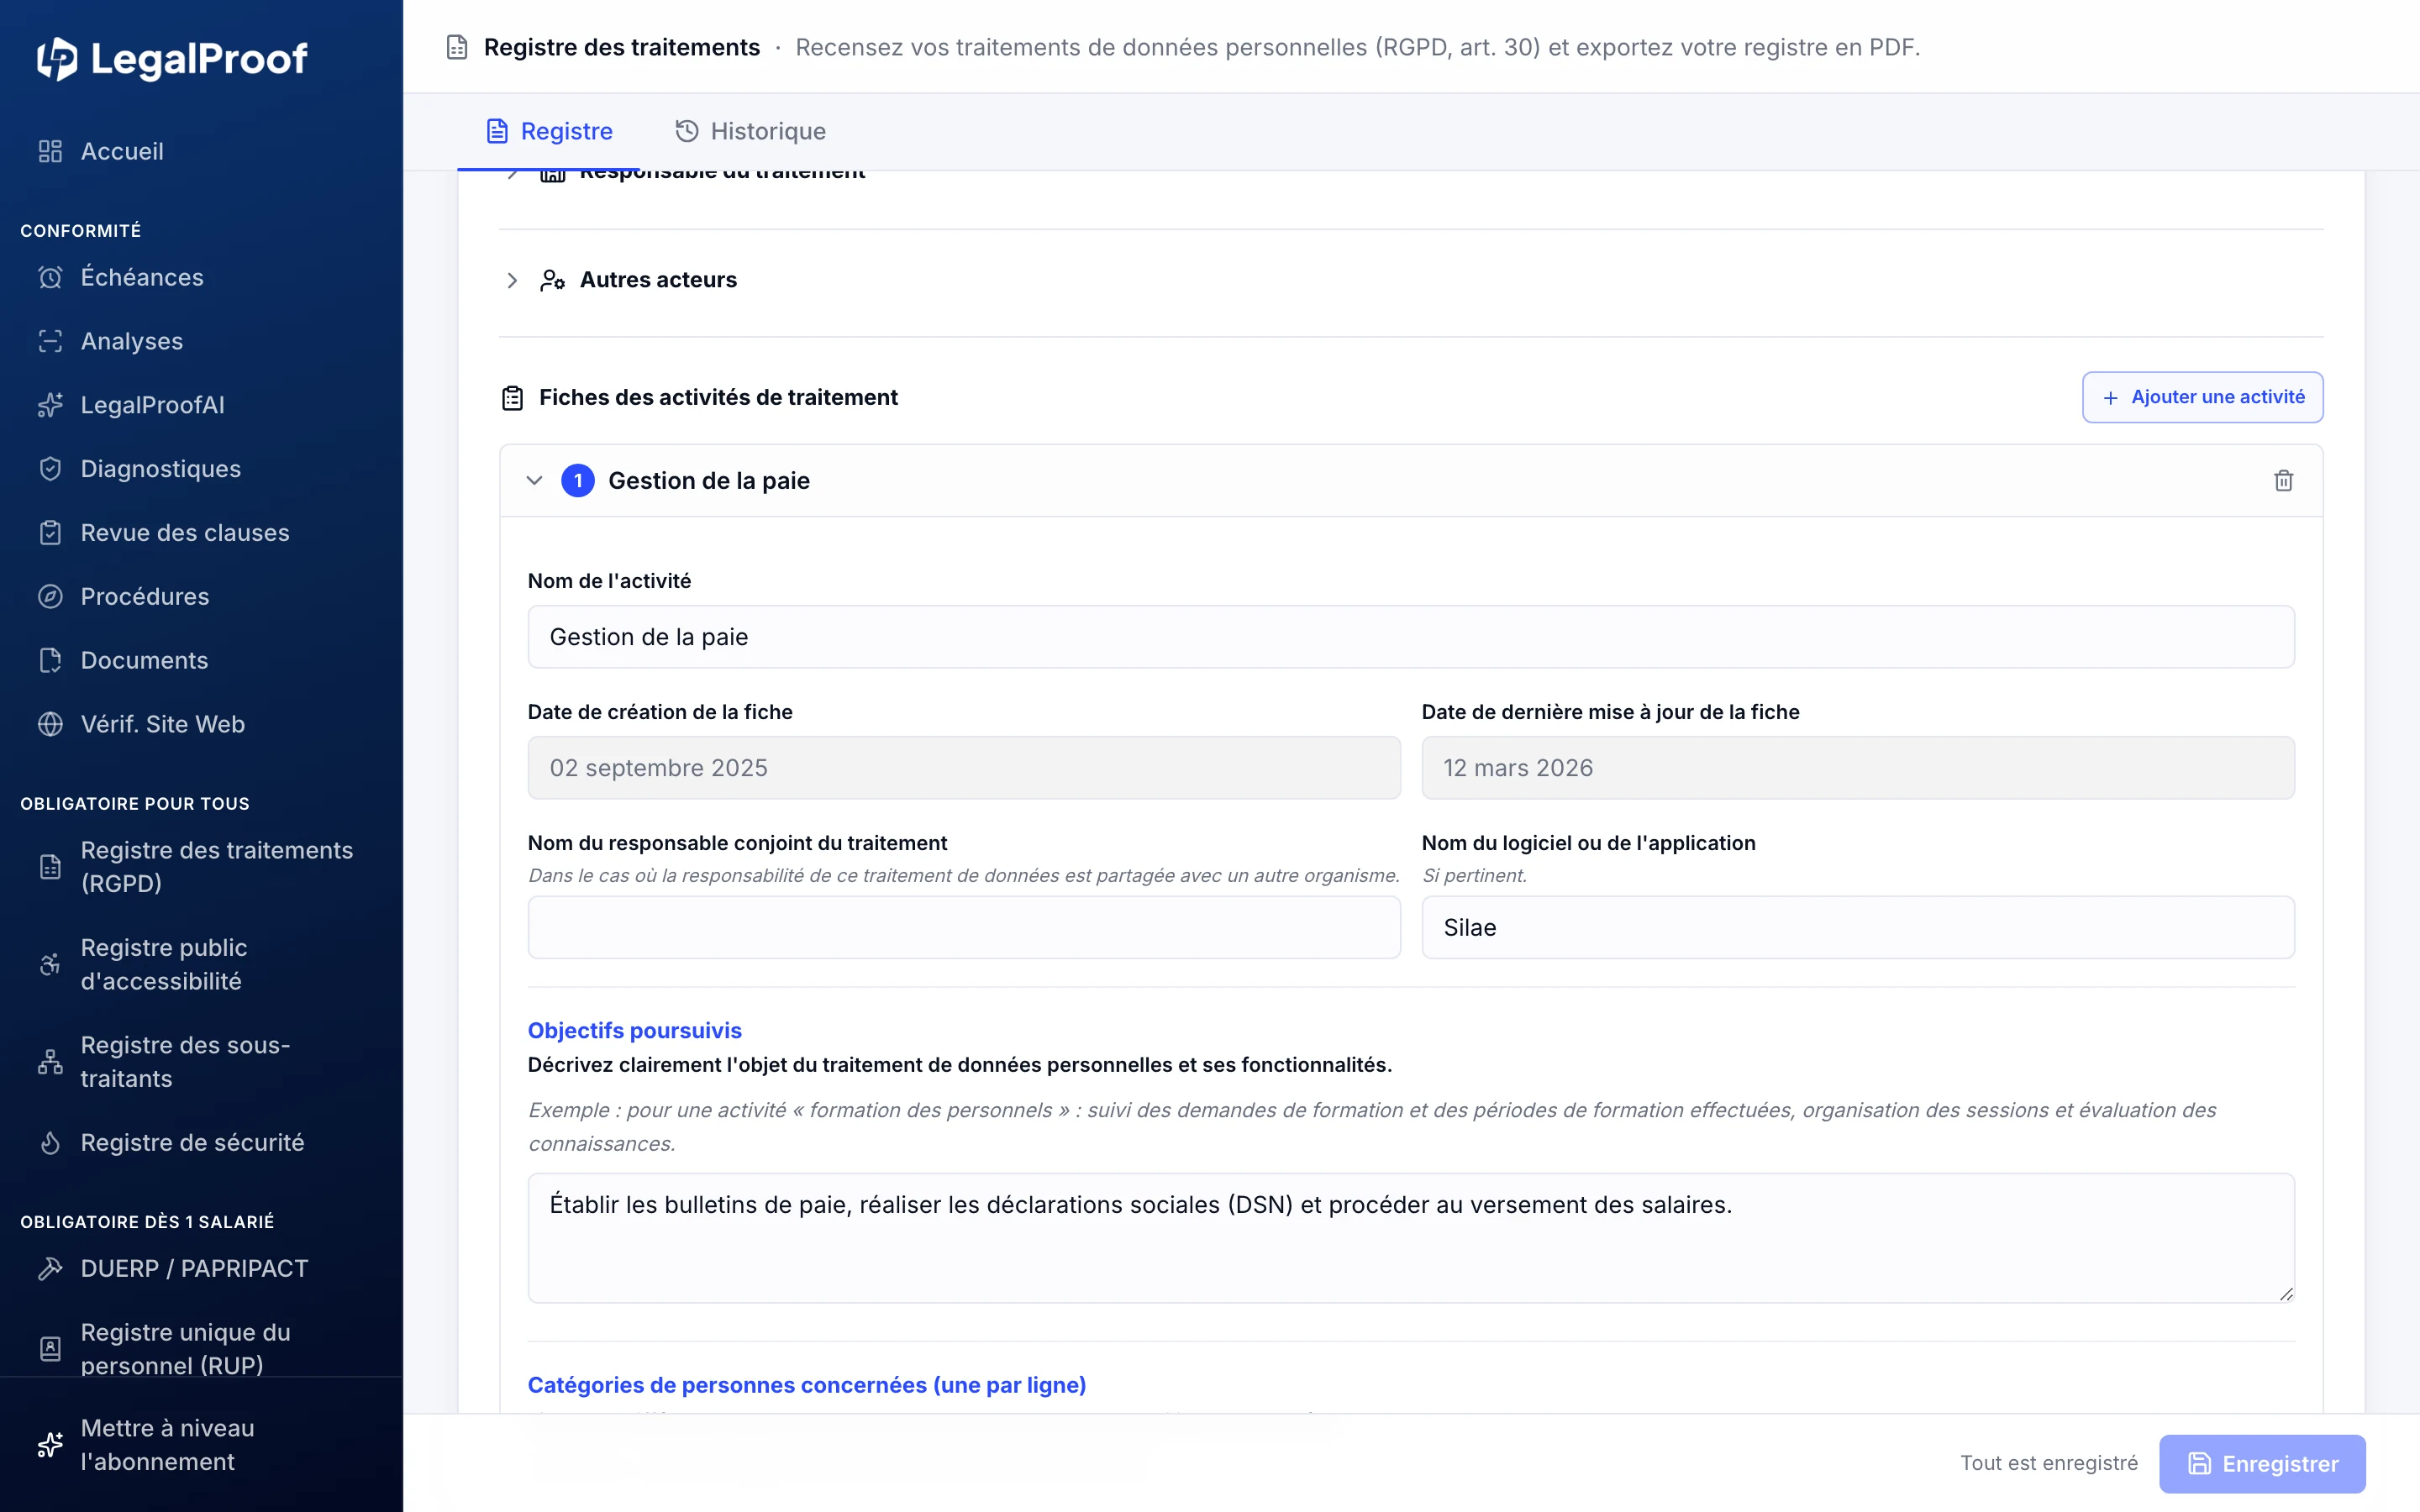
Fiche d'activité du registre des traitements : nom de l'activité, dates, logiciel utilisé et objectifs poursuivis

Chaque traitement, documenté proprement.

Toutes les mentions exigées par l'article 30, sans rien oublier.

Fiches par activité

Une fiche par traitement (paie, clients, prospection…) avec finalité, base légale et catégories de personnes concernées.

Sécurité & durées

Renseignez mesures techniques, durées de conservation et transferts hors UE, guidés par des exemples.

Acteurs préremplis

Responsable de traitement, représentant, responsable conjoint et DPO saisis une fois et réutilisés partout.

Export PDF conforme

Générez un registre présentable à la CNIL, à jour et daté, en un clic.

Analyse d'impact (AIPD)

Neuf questions disent si l'article 35 impose une analyse, et la réponse est archivée avec sa date - c'est elle qui justifie votre décision en contrôle. Si l'analyse est due, elle se mène ici, une question par écran, et sort en PDF.

Historique infalsifiable

Chaque enregistrement est horodaté et conservé : un historique infalsifiable qui prouve la tenue continue de votre registre et fait foi lors de tout contrôle de la CNIL.

Partagé dans l'équipe

Le registre est enregistré au niveau de l'entreprise ; chaque membre habilité y accède.

Comment ça marche

01

Renseignez vos acteurs

Responsable de traitement, DPO et sous-traitants éventuels.

02

Ajoutez vos traitements

Une fiche par activité : finalité, données, destinataires, durées.

03

Testez le risque élevé

Neuf questions par fiche : analyse d'impact due, ou pas, avec la justification archivée.

04

Exportez votre registre

Générez le PDF conforme et versionnez-le à chaque évolution.

Sans LegalProof

  • Un tableur RGPD jamais fini
  • Le doute sur les mentions obligatoires
  • Aucune trace des mises à jour
  • Aucune idée de ce qui impose une analyse d'impact
  • La panique en cas de contrôle CNIL

Avec LegalProof

  • Un registre guidé selon le modèle CNIL
  • Chaque mention de l'article 30 expliquée
  • Un historique infalsifiable qui fait foi en cas de contrôle
  • La preuve datée que l'analyse d'impact a été écartée, ou faite
  • Un PDF conforme prêt à présenter

Questions fréquentes

Qui doit tenir un registre des traitements ?
Toute organisation qui traite des données personnelles, quelle que soit sa taille (art. 30 du RGPD). Les entreprises de moins de 250 salariés bénéficient d'une dispense partielle, mais elle tombe dès que le traitement n'est pas occasionnel, qu'il présente un risque pour les personnes ou qu'il porte sur des données sensibles. La paie, le fichier clients et la prospection suffisent à la faire tomber : en pratique, presque toutes les TPE et PME doivent en tenir un.
Que doit contenir le registre des traitements ?
Pour chaque activité : la finalité poursuivie, les catégories de personnes concernées et de données traitées, les destinataires, les transferts hors Union européenne, les durées de conservation et une description générale des mesures de sécurité. Les coordonnées du responsable de traitement et, s'il existe, du délégué à la protection des données figurent en tête du registre.
Faut-il désigner un DPO pour tenir son registre ?
Non. La désignation d'un délégué à la protection des données n'est obligatoire que pour les organismes publics, pour un suivi régulier et systématique des personnes à grande échelle, ou pour le traitement à grande échelle de données sensibles. Le registre, lui, est dû dans tous les cas : c'est le responsable de traitement qui en répond.
Le registre doit-il être envoyé à la CNIL ?
Non, il ne se dépose pas. Il se tient par écrit, y compris sous forme électronique, et se présente à la CNIL sur demande lors d'un contrôle. C'est pour cette raison qu'il doit être daté et à jour à tout moment, et non reconstitué le jour du contrôle.
Que risque une entreprise sans registre des traitements ?
L'absence de registre est un manquement au RGPD que la CNIL peut sanctionner : avertissement, mise en demeure, puis amende administrative pouvant atteindre 10 millions d'euros ou 2 % du chiffre d'affaires annuel mondial. C'est aussi la toute première pièce réclamée en cas de contrôle.
Qu'est-ce qu'une analyse d'impact (AIPD) et quand est-elle obligatoire ?
L'article 35 du RGPD impose une analyse d'impact relative à la protection des données lorsqu'un traitement est susceptible d'engendrer un risque élevé pour les droits et libertés des personnes. Trois cas sont nommés par le texte lui-même : l'évaluation systématique et approfondie d'aspects personnels fondée sur un traitement automatisé, y compris le profilage, sur laquelle se fondent des décisions produisant des effets juridiques ; le traitement à grande échelle de données sensibles ou relatives aux condamnations pénales ; la surveillance systématique à grande échelle d'une zone accessible au public. La CNIL publie en outre une liste de traitements pour lesquels l'analyse est requise (délibération n° 2018-327 du 11 octobre 2018) et une liste de ceux qui en sont dispensés (délibération n° 2019-118 du 12 septembre 2019).
Comment savoir si mes traitements en demandent une ?
LegalProof pose neuf questions par fiche d'activité et rend un verdict motivé : analyse requise, non requise, ou à examiner. La réponse est conservée avec sa date, son auteur et la règle appliquée. C'est le point important : en contrôle, la question n'est presque jamais « où est votre analyse », mais « pourquoi n'en avez-vous pas ». Une case cochée ne répond rien ; une justification datée, si.
Une analyse d'impact se refait-elle tous les ans ?
Le règlement ne fixe aucune périodicité. L'article 35.11 impose un réexamen « au moins quand il se produit une modification du risque » : nouvel outil, nouvelle finalité, nouveau sous-traitant, incident de sécurité. C'est un déclencheur, pas un calendrier. LegalProof propose une échéance de trois ans, qui est une pratique et non une règle, et signale surtout le vrai déclencheur : quand la fiche du registre change sous une analyse déjà validée, l'écran le dit.
Faut-il envoyer l'analyse d'impact à la CNIL ?
Non, sauf un cas. L'analyse se conserve et se présente sur demande, comme le registre. Mais si le risque reste élevé malgré les mesures prévues, l'article 36 impose de consulter la CNIL avant de mettre le traitement en œuvre ; elle répond dans un délai de huit semaines, prolongeable de six. LegalProof produit alors le dossier de consultation, qui reprend les six informations exigées par l'article 36.3. Le dépôt, lui, appartient au responsable du traitement : rien n'est transmis à notre initiative.
Quelle différence avec le registre des sous-traitants ?
Le registre des traitements recense ce que vous faites de vos données : une fiche par activité, au titre de l'article 30. Le registre des sous-traitants recense qui les traite pour votre compte - hébergeur, logiciel de paie, service d'emailing - et les garanties exigées par l'article 28. Les deux sont attendus lors d'un contrôle, et LegalProof les tient séparément.

Mettez votre registre RGPD en conformité.

Recensez vos traitements de données dès aujourd'hui, sans DPO externe.

Aucune carte bancaire requise.

À lire aussi